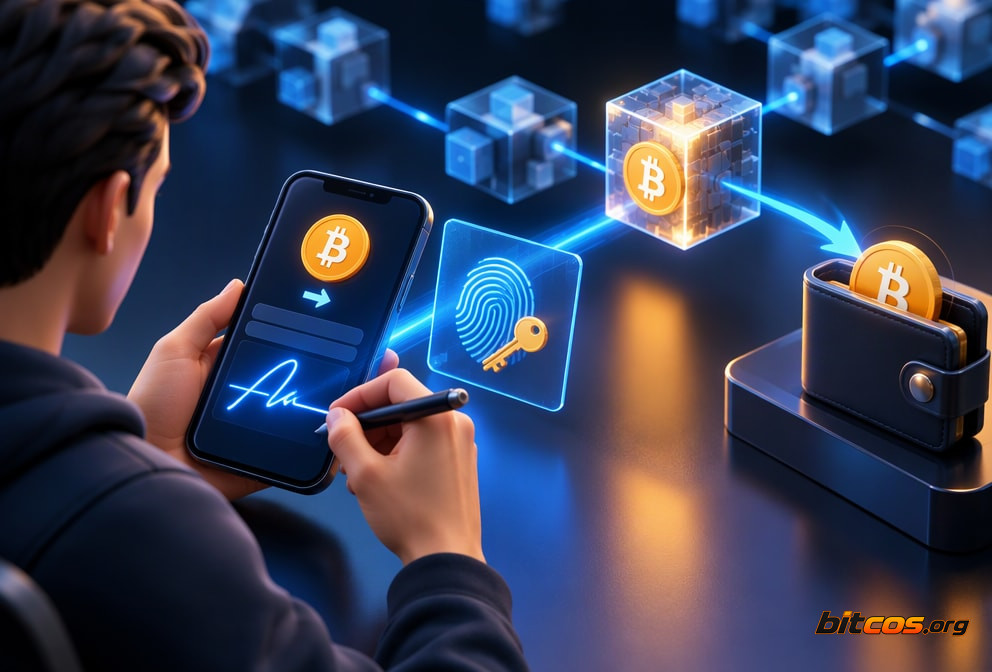
Цифровая подпись в Биткоине позволяет проверить, что транзакцию авторизовал тот, кто контролирует нужный секретный ключ. Подпись создаётся для определённых данных транзакции, а узлы сети проверяют её открытым ключом, не получая доступа к закрытому. Биткоин использовал эту криптографическую схему с запуска сети в 2009 году, опираясь на идеи электронных денег из whitepaper Сатоши Накамото 2008 года. Подпись подтверждает право потратить конкретные монеты по правилам их блокировки, но сама по себе не устанавливает личность отправителя.
- Монеты в Биткоине блокируются условиями, а не аккаунтами
- От секретного числа к проверяемой подписи
- Как кошелёк готовит расходование выхода
- Что именно подписывает вход
- Условия P2PKH, SegWit и Taproot отличаются
- Кто проверяет подпись и что считается доказанным
- Подпись транзакции и подпись сообщения не одно и то же
- Nonce: маленькое значение с большими последствиями
- Закрытый ключ создаёт подпись, а соответствующий ему открытый ключ позволяет её проверить.
- Подписывается не адрес и не имя отправителя, а хеш данных транзакции, выбранных правилом подписи.
- Узлы проверяют расход относительно условий, заданных для выходов предыдущих транзакций.
- Для обычных подписей применяются ECDSA на кривой secp256k1 и, в Taproot, Schnorr по стандарту BIP340.
- Условия подписи и её охват зависят от типа выхода и флага sighash. Поэтому подпись не всегда фиксирует все части транзакции.
Монеты в Биткоине блокируются условиями, а не аккаунтами
Биткоин не ведёт балансы пользователей в виде записей «у этого аккаунта столько-то монет». Он использует модель UTXO: неизрасходованные выходы транзакций. Каждый такой выход содержит сумму и условие расходования, обычно записанное в программе scriptPubKey. Новая транзакция ссылается на один или несколько прежних выходов и должна предъявить данные, удовлетворяющие их условиям.
В простейшем случае условие требует подпись для открытого ключа. Кошелёк хранит закрытый ключ и формирует доказательство, а узел проверяет его. Если проверка проходит и другие правила транзакции соблюдены, выход можно потратить. В других сценариях условие может требовать несколько подписей, блокировку по времени или исполнение скрипта.
Адрес обычно кодирует условие будущего выхода, а не служит номером счёта и не является закрытым ключом. Например, адрес P2WPKH кодирует witness-программу, связанную с хешем открытого ключа. При расходовании отправитель раскрывает открытый ключ и подпись в witness-данных. Любопытно, что один и тот же кошелёк может управлять множеством ключей и адресов, хотя в блокчейне нет общего поля, которое связывает их с именем владельца.
От секретного числа к проверяемой подписи
Для подписи нужен закрытый ключ d, большое секретное число в диапазоне, заданном порядком группы secp256k1. Открытый ключ получают умножением базовой точки кривой на это число: Q = dG. Вычислить Q из известного d просто, а восстановить d по Q при корректной реализации практически невозможно из-за сложности задачи дискретного логарифмирования на эллиптической кривой.
Ключ не подписывает текст транзакции напрямую. Сначала кошелёк формирует хеш-дайджест по правилам конкретного типа входа и флага sighash, затем применяет алгоритм подписи. Узлу достаточно получить подпись, открытый ключ и те данные транзакции, которые требуются для проверки. Закрытый ключ в транзакцию не попадает.
ECDSA: схема, с которой начинал Биткоин
ECDSA использует закрытый ключ d, хеш подписываемых данных z и одноразовое секретное число k. Результат состоит из пары чисел (r, s). Для проверки узел использует открытый ключ Q, хеш и эту пару. Упрощённо, он вычисляет точку на кривой из открытых данных и проверяет, совпадает ли её координата с r по модулю порядка группы.
В старых типах транзакций подпись ECDSA кодируется в формате DER, а за ней добавляется байт с флагом sighash. Этот байт не входит в DER-пару, но влияет на то, какие части транзакции подписаны. BIP66 закрепил строгую проверку DER-кодирования как правило консенсуса для соответствующих подписей. Это ограничило неоднозначность формата, но не изменило сам принцип ECDSA.
Schnorr в Taproot
BIP340 определяет Schnorr-подписи для secp256k1 с 32-байтовыми x-only открытыми ключами. Обычная подпись занимает 64 байта. Проверка использует уравнение вида sG = R + eP, где P это открытый ключ, R связана с nonce, а e вычисляется из подписываемых данных и публичных значений. Стандарт задаёт правила выбора чётной координаты y, чтобы компактное x-only представление оставалось однозначным.
Schnorr-подписи применяются в Taproot, активированном на блоке 709632 в ноябре 2021 года. Они допускают линейную агрегацию подписей при специальных протоколах, что может уменьшить объём данных для некоторых совместных схем. Но это не означает, что обычный кошелёк автоматически объединяет подписи нескольких участников: такая агрегация требует согласованного протокола и корректной обработки nonce.
| Свойство | ECDSA | Schnorr в Taproot |
|---|---|---|
| Стандарт | Использовалась с ранних версий Биткоина | BIP340, включён с Taproot |
| Формат открытого ключа | Обычно сжатый ключ длиной 33 байта, в старых случаях встречается 65-байтовый | X-only ключ длиной 32 байта |
| Размер подписи | DER-кодирование пары чисел и отдельный байт sighash | 64 байта для SIGHASH_DEFAULT, 65 байт при явном ненулевом типе sighash |
| Основное применение в выходах | P2PKH, P2WPKH и другие прежние типы | Taproot, P2TR |
Как кошелёк готовит расходование выхода
- Выбирает UTXO. Транзакция указывает идентификатор прежней транзакции и индекс выхода, который требуется потратить.
- Формирует новые выходы. В транзакции задаются суммы и условия блокировки для получателей, а также при необходимости выход сдачи.
- Подготавливает данные для подписи. Кошелёк учитывает предыдущий выход, его скрипт и тип sighash. Для некоторых типов входов в дайджест включается также сумма расходуемого UTXO.
- Создаёт подпись закрытым ключом. Подпись помещается в
scriptSigили witness, в зависимости от формата входа. - Передаёт транзакцию узлам. Узлы независимо проверяют подписи, условия скрипта, доступность UTXO и остальные правила консенсуса.
Проверка подтверждает соответствие подписи открытому ключу и подписанным данным. Она не удостоверяет, кто именно нажал кнопку в кошельке, и не доказывает, что человек понимал содержание транзакции. Если вредоносная программа получила возможность использовать ключ или подменить данные на экране подписания, криптография сама по себе не восстановит намерение пользователя.
Что именно подписывает вход
В Биткоине подпись обычно относится к дайджесту транзакционных данных, а не ко всей сериализованной транзакции без исключений. Правило задаётся байтом типа sighash. Оно позволяет выбирать, какие входы и выходы фиксирует подпись. Это полезно для специальных сценариев, но открывает возможность изменить неподписанные части транзакции без повторного подписания.
| Флаг | Общий смысл |
|---|---|
SIGHASH_ALL |
Подписывает все выходы. Это обычный вариант, когда подписант фиксирует получателей и суммы. |
SIGHASH_NONE |
Не фиксирует выходы подписью. |
SIGHASH_SINGLE |
Фиксирует выход с индексом, соответствующим индексу подписываемого входа, если такой выход существует. |
ANYONECANPAY |
Меняет охват входов: подпись может относиться только к текущему входу, а не ко всем входам транзакции. |
Флаги можно сочетать, например SIGHASH_ALL | ANYONECANPAY. Тогда подпись фиксирует все выходы, но позволяет добавлять другие входы. Кошелёк должен ясно показывать пользователю, что именно будет подписано, если использует необычный режим. Для традиционного расходования монет чаще всего применяется вариант, который фиксирует все выходы.
У старого алгоритма подписи есть историческая особенность: при SIGHASH_SINGLE, если соответствующего выходу индекса не существует, legacy-алгоритм возвращает специальный дайджест, равный числу 1. Это известная ошибка совместимости, из-за которой такая подпись может не привязываться к ожидаемому содержимому транзакции. Новые реализации не должны полагаться на это поведение как на обычную возможность.
Условия P2PKH, SegWit и Taproot отличаются
P2PKH и SegWit v0
В P2PKH выход блокируется хешем открытого ключа. При расходовании вход предъявляет подпись и открытый ключ в scriptSig. Скрипт проверяет, что хеш открытого ключа совпадает с условием, а подпись корректна.
P2WPKH использует witness-программу с хешем открытого ключа. Подпись и открытый ключ передаются в witness, а не в scriptSig. SegWit был активирован в 2017 году по BIP141. Алгоритм хеширования подписей для SegWit v0 описывает BIP143. Среди отличий: в дайджест включается сумма предыдущего выхода. Это позволяет устройству для офлайн-подписания проверять, какую сумму оно разрешает потратить, не получая полный блокчейн.
Taproot: подпись ключом или исполнение скрипта
Выход P2TR содержит x-only открытый ключ. В key-path-варианте расходования подпись проверяется для выходного ключа Taproot. Этот ключ связан с внутренним ключом и, если задано, корнем дерева скриптов через процедуру tweaking, описанную BIP341. Поэтому закрытый ключ кошелька может требовать соответствующего преобразования перед подписанием.
Taproot допускает и script-path-вариант: расходование раскрывает нужный скрипт и доказательство его включения в дерево, после чего выполняются условия этого скрипта. BIP342 описывает правила скриптов Tapscript. Такой путь может потребовать подписи, несколько подписей или иные условия. Неиспользованные ветви дерева при обычном расходовании не раскрываются.
Для Taproot стандартный тип SIGHASH_DEFAULT занимает 64-байтовую подпись и по охвату выходов соответствует поведению SIGHASH_ALL. Если указан другой ненулевой тип sighash, подпись занимает 65 байт. BIP341 задаёт отдельный алгоритм вычисления дайджеста, который учитывает структуру входов и выходов Taproot.
Кто проверяет подпись и что считается доказанным
Полный узел проверяет вход при обработке транзакции и повторяет проверки при валидации блока. Майнер может включить транзакцию в блок, но сам факт включения не отменяет проверок другими узлами. Подпись должна удовлетворять правилам конкретного скрипта и консенсуса, иначе блок с такой транзакцией будет отвергнут узлами, которые применяют эти правила.
Правила консенсуса нужно отличать от политики ретрансляции. Узлы могут отсеивать некоторые транзакции из мемпула или не передавать их соседям, даже если они не нарушают консенсусные правила. Например, требования к стандартному формату транзакций могут быть строже минимальных условий консенсуса. Это влияет на распространение транзакции, но не превращает политику мемпула в отдельное правило действительности блоков.
Фраза «владелец подписал» в техническом смысле означает, что корректная подпись создана ключом, удовлетворяющим условию расходования. Она не означает, что блокчейн знает владельца по паспорту. Один выход может требовать, например, две подписи из трёх ключей, поэтому контроль над ним распределён между участниками. Подпись доказывает выполнение криптографического условия, а не юридическое право конкретного человека.
Подпись транзакции и подпись сообщения не одно и то же
Некоторые кошельки умеют подписывать произвольный текст, чтобы доказать контроль над ключом или адресом. Это не расходует UTXO и не создаёт транзакцию. Исторический формат подписанных сообщений использует свой префикс и схему хеширования, поэтому подпись такого текста нельзя считать подписью перевода. BIP322 предложил более общий формат доказательств для сообщений, учитывающий разные типы выходов, но конкретную поддержку нужно проверять в используемом программном обеспечении.
Подпись сообщения доказывает контроль над соответствующим ключом в контексте выбранного формата. Она не доказывает, что подписавший отправил конкретный платёж, и не должна смешиваться с подтверждением транзакции в блоке. Для доказательства самого перевода проверяют данные транзакции и её включение в блокчейн.
Nonce: маленькое значение с большими последствиями
ECDSA требует одноразовое секретное число k для каждой подписи. Если повторно использовать одно и то же k для двух сообщений, математическая связь между подписями может раскрыть закрытый ключ. Ошибки генератора случайных чисел или утечка части nonce также способны повредить секретность ключа. Поэтому корректные библиотеки тщательно формируют nonce, а BIP340 задаёт отдельную процедуру для Schnorr-подписей с хешированием ключа, сообщения и вспомогательных данных.
Существуют и менее драматичные последствия особенностей подписи. Для ECDSA пары (r, s) и (r, n-s) могут проверяться как подписи одного и того же сообщения. Ограничение low-S используется политикой стандартной ретрансляции, но его не следует путать с общей заменой правил консенсуса. SegWit также отделил witness от идентификатора транзакции txid, что уменьшило влияние изменения данных подписи на txid для SegWit-входов. Эти детали объясняют, почему формат подписи и место её хранения важны не меньше, чем сама проверка открытым ключом.
Олег Гордышев
Главный редактор, ведущий авторПишет для рубрик «История Биткоина» и «Основы и терминология». Также выступает главным редактором энциклопедических материалов.
Стаж: Изучает биткоин с 2013 года, профессионально освещает тему более 10 лет.